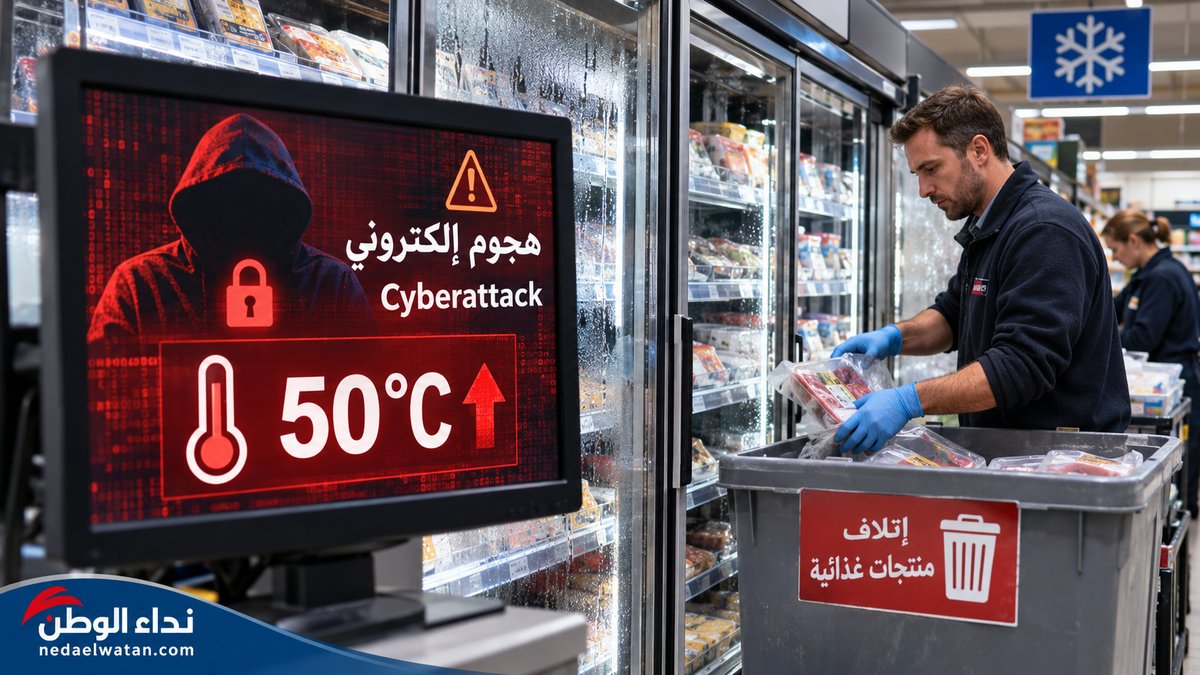
شهدت متاجر كبرى في عدة دول أوروبية هجمات إلكترونية استهدفت أنظمة التبريد والتجميد، وتسببت في ارتفاع درجات الحرارة داخل بعض الثلاجات وإتلاف مواد غذائية، بعدما تمكن مهاجمون من التلاعب بأنظمة التحكم عن بُعد، في واقعة أثارت مخاوف بشأن أمن الأجهزة المتصلة بالإنترنت وسلامة سلاسل الإمداد الغذائي.
أبرز المعلومات
تاريخ الهجمات: الاثنين 2 نوفمبر 2026.
الدول المتأثرة: السويد وبلجيكا ولوكسمبورغ وأيرلندا وإستونيا، مع تقارير عن حوادث في دول أوروبية أخرى.
الأنظمة المستهدفة: وحدات التحكم في الثلاجات والمجمدات التجارية.
درجة الحرارة: ضبط بعض الأنظمة على 50 درجة مئوية.
المسؤولية: لم تعلن أي جهة مسؤوليتها عن الهجمات.
هجوم إلكتروني يحوّل الثلاجات إلى مصدر للخسائر
بحسب وكالة رويترز، تعرضت أنظمة التبريد في متاجر أوروبية لاختراقات سمحت بالتلاعب بإعدادات الحرارة، ما أجبر العاملين في عدد من المتاجر على التخلص من منتجات مبردة ومجمدة حفاظًا على سلامة المستهلكين.
وفي أحد متاجر سلسلة ICA السويدية، قال مسؤولون إن الهجوم وقع خلال ساعات الليل، وإن درجات الحرارة في المجمدات ارتفعت بصورة غير طبيعية، بعدما جرى ضبط الأنظمة على مستوى بلغ 50 درجة مئوية.
وأدى الحادث إلى سحب كميات من المواد الغذائية من البيع، بينما بدأت فرق التشغيل والأمن التقني معالجة الأعطال والتحقق من سلامة بقية الأنظمة.
ما المتاجر والدول التي تأثرت بالهجوم؟
أعلنت سلاسل تجارية في السويد وبلجيكا ولوكسمبورغ وأيرلندا وإستونيا تعرض بعض فروعها لاضطرابات مرتبطة بأنظمة التبريد.
| الدولة | أبرز المتاجر | التطور المعلن |
|---|---|---|
| السويد | ICA وCoop | ارتفاع الحرارة وإتلاف أغذية في بعض الفروع. |
| بلجيكا | Carrefour وDelhaize وSpar | اضطرابات في أنظمة التبريد بعدد من المتاجر. |
| لوكسمبورغ | Delhaize | تأثر بعض أنظمة التبريد. |
| أيرلندا | SuperValu | تأثر 13 متجرًا وسحب منتجات احترازيًا. |
| إستونيا | Selver | احتواء حادث بأحد الفروع دون أضرار غذائية كبيرة. |
وأوضحت مجموعة Musgrave الأيرلندية أن الحادث طال أنظمة التبريد في 13 متجرًا تابعًا لسلسلة SuperValu، وأنها سحبت بعض المنتجات المبردة والمجمدة احترازيًا، قبل معالجة المشكلة والبدء بإعادة توفير المنتجات.
وفي بلجيكا، أفادت Carrefour بتأثر 15 متجرًا من بين أكثر من 700 فرع، بينما أعلنت شركات أخرى اضطرابات متفاوتة في بعض مواقعها.
كيف تمكن القراصنة من التأثير في الثلاجات؟
تعتمد متاجر حديثة على أنظمة تحكم رقمية تتيح مراقبة درجات الحرارة وتشغيل وحدات التبريد عن بُعد، وهو ما يساعد الشركات على إدارة المعدات واكتشاف الأعطال بسرعة.
لكن اتصال هذه الأجهزة بالشبكات يجعلها معرضة للمخاطر عند وجود إعدادات غير آمنة أو برمجيات قديمة أو ثغرات لم تُعالج.
وأفادت تقارير بأن بعض الأجهزة المتأثرة تستخدم تقنيات للتحكم في الحرارة من شركة Danfoss الدنماركية، التي قالت إنها تعمل مع عملائها على تطبيق المعالجات اللازمة.
هل تعرضت بيانات العملاء للسرقة؟
المعلومات المنشورة تركز على التلاعب بأنظمة التحكم في التبريد، ولا تثبت حدوث سرقة جماعية لبيانات العملاء أو اختراق أنظمة الدفع. كما لم تُحسم هوية منفذي الهجمات.
هجمات مشابهة في فرنسا خلال أكتوبر
تأتي الحوادث الجديدة بعد هجوم إلكتروني استهدف مئات المتاجر في فرنسا خلال أكتوبر 2026، وشهد تلاعبًا مماثلًا بأنظمة التبريد، تسبب في خسائر غذائية وأعطال داخل بعض المواقع.
ورغم التشابه بين الحوادث، لم تثبت الجهات المختصة أن الهجمات الأخيرة نفذتها المجموعة نفسها، ولم تعلن أي جهة مسؤوليتها عنها.
مخاوف أوروبية على سلاسل الإمداد الغذائي
أثارت الهجمات تساؤلات بشأن أمن المعدات الصناعية والتجارية المتصلة بالإنترنت، بعدما أظهرت أن الاختراق الإلكتروني قد يتحول من مشكلة تقنية إلى خسائر مادية مباشرة.
وحذر مسؤولون أوروبيون من أن تكرار استهداف أنظمة التبريد قد يهدد استقرار سلاسل الإمداد الغذائي ويؤثر في ثقة المستهلكين، خصوصًا إذا امتدت الهجمات إلى مرافق التخزين والتوزيع.
الخلاصة
كشفت الهجمات على ثلاجات المتاجر الأوروبية عن مخاطر أمنية تتجاوز سرقة المعلومات إلى تعطيل المعدات وإتلاف المنتجات. وبينما نجحت بعض الشركات في احتواء الحوادث بسرعة، تتواصل التحقيقات لتحديد منفذي الهجمات وما إذا كانت مرتبطة ببعضها.
وتتابع نداء الوطن تطورات الحوادث السيبرانية وتأثيرها في القطاعات الاقتصادية والخدمية حول العالم.
المصدر – الموقع الرسمي: نداء الوطن
