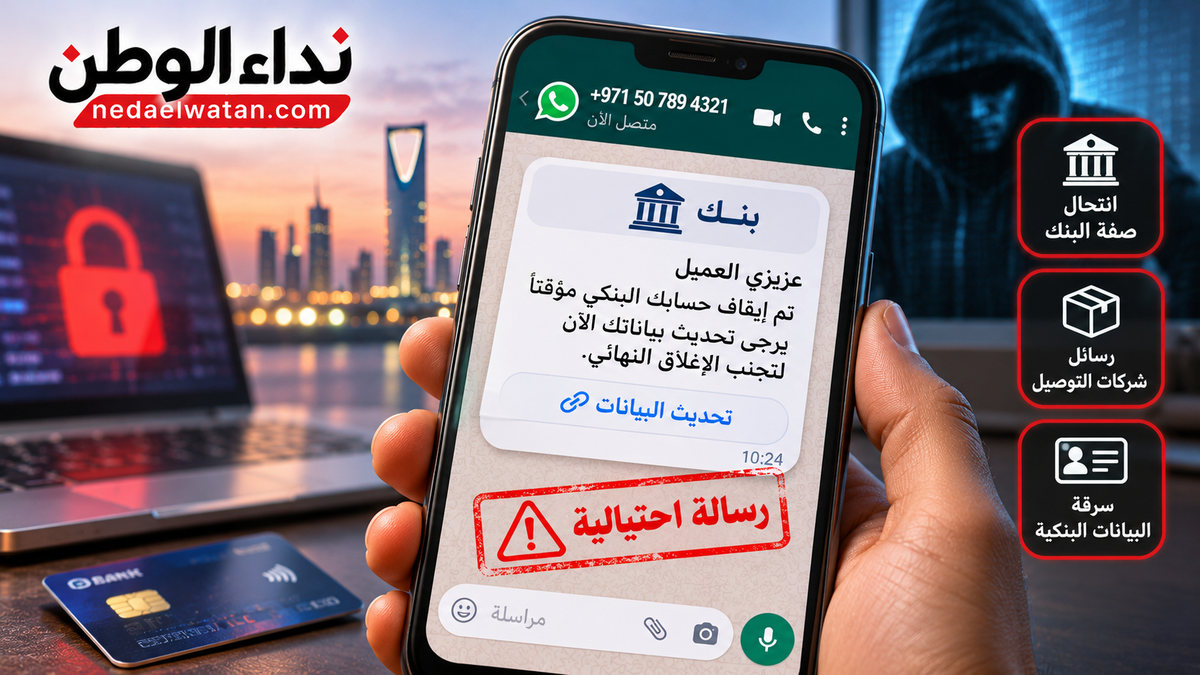
نداء الوطن : قد تبدأ محاولة سرقة حساب بنكي برسالة قصيرة تبدو عادية على تطبيق واتساب، أو إشعار يزعم أن بطاقة مصرفية ستتوقف عن العمل، أو رابط يطلب دفع رسوم بسيطة لتسليم شحنة. وخلف هذه الرسائل قد تقف عمليات احتيال تستهدف الحصول على البيانات المالية أو خداع المستخدم للموافقة على تحويل أمواله.
وتحذر الجهات الرقابية المصرفية في السعودية والإمارات والكويت من أساليب انتحال صفة المؤسسات المالية والجهات الرسمية، مع استخدام رسائل ومكالمات ومواقع إلكترونية مزيفة لاستدراج الضحايا.
ولا تعتمد هذه العمليات بالضرورة على اختراق الأنظمة البنكية؛ إذ يستخدم المحتالون في كثير من الحالات ما يعرف بالهندسة الاجتماعية، أي التلاعب بالمستخدم وإقناعه بالكشف عن معلومات سرية أو تنفيذ إجراء يمنح المحتال فرصة الوصول إلى أمواله.
أهم ما يجب معرفته
- قد ينتحل المحتال صفة موظف بنك أو جهة حكومية أو شركة توصيل.
- الرسائل الاحتيالية تستخدم أحيانًا التهديد بإيقاف الحساب أو الوعد بمكافأة.
- مشاركة رمز التحقق قد تسمح بتنفيذ عملية مالية أو تفعيل خدمة دون موافقتك الحقيقية.
- وجود شعار رسمي أو اسم معروف لا يثبت صحة الرسالة.
- التحقق يجب أن يتم عبر التطبيق أو الرقم الرسمي الذي تحصل عليه بصورة مستقلة.
- عند الاشتباه بتسريب البيانات، يجب التواصل فورًا مع البنك لتأمين الحساب.
كيف تبدأ عملية الاحتيال برسالة واحدة؟
قد يتلقى المستخدم رسالة تزعم وجود مشكلة في حسابه البنكي أو ضرورة تحديث بياناته لتجنب إيقاف الخدمة. وتحتوي الرسالة على رابط يبدو مشابهًا لموقع البنك الحقيقي.
وعند فتح الرابط، قد تظهر صفحة تقلد واجهة تسجيل الدخول الرسمية، وتطلب إدخال اسم المستخدم وكلمة المرور أو بيانات البطاقة.
وفي مرحلة لاحقة، قد يطلب المحتال رمز تحقق يصل إلى الهاتف، أو يحاول إقناع الضحية بالموافقة على إشعار داخل التطبيق المصرفي.
وتكمن الخطورة في أن المستخدم قد يظن أنه يحمي حسابه، بينما يكون في الواقع يمنح المحتال المعلومات أو الموافقات اللازمة لتنفيذ عملية غير مصرح بها.
واتساب أداة لانتحال صفة البنوك
يحذر بنك الكويت المركزي صراحة من التجاوب مع أشخاص يتواصلون عبر واتساب ويدّعون أنهم موظفون في بنك أو مؤسسة مالية.
ويوصي البنك بعدم تحويل الأموال أو مشاركة المعلومات الشخصية والمصرفية، وبالتحقق مباشرة من المؤسسة المعنية عبر قنوات الاتصال الرسمية، لا من خلال الرقم أو الرابط الذي يقدمه الشخص المتواصل.
وفي الإمارات، حذر المصرف المركزي من رسائل ومكالمات احتيالية تستخدم اسمه أو تنتحل صفة موظفيه، مؤكدًا ضرورة تجنب مشاركة المعلومات المصرفية وفتح الروابط المشبوهة.
وتوضح هذه التحذيرات أن مجرد ظهور اسم بنك معروف أو شعار رسمي على صورة الحساب لا يكفي لإثبات هوية المرسل.
السعودية: الهندسة الاجتماعية في قلب عمليات الاحتيال
توضح إرشادات البنك المركزي السعودي أن المحتالين يستغلون رغبة الأفراد في الحصول على مكافآت أو فرص عمل، أو خوفهم من تجميد حساباتهم، لدفعهم إلى اتخاذ قرارات متسرعة.
وقد ينتحل المحتال صفة مؤسسة مالية أو جهة حكومية أو شركة تجارية معروفة، مستخدمًا أسماء وشعارات وروابط إلكترونية تشبه المواقع الأصلية.
وتشدد الضوابط المصرفية السعودية على أهمية المصادقة متعددة العوامل ومراقبة العمليات غير المعتادة، إلى جانب توعية العملاء بمخاطر مشاركة البيانات السرية.
وهذا يعني أن الحماية لا تقع على المستخدم وحده؛ إذ تتحمل المؤسسات المالية أيضًا مسؤولية تطبيق إجراءات تقنية وتشغيلية تقلل احتمالات الاحتيال.
خمسة أساليب تستحق الانتباه
1. رسالة تحديث الحساب البنكي
تدعي الرسالة أن الحساب سيتوقف خلال ساعات ما لم يُحدّث المستخدم بياناته عبر رابط مرفق. والهدف المحتمل هو الحصول على بيانات الدخول أو البطاقة.
2. رسوم توصيل شحنة
قد تصل رسالة تزعم وجود طرد يحتاج إلى دفع مبلغ صغير. وتكمن المخاطرة في توجيه المستخدم إلى صفحة دفع مزيفة تطلب بيانات البطاقة.
3. موظف البنك الذي يطلب رمز التحقق
يتصل شخص مدعيًا أنه من قسم مكافحة الاحتيال، ثم يطلب رمزًا وصل إلى هاتف الضحية بحجة إلغاء عملية مشبوهة.
4. عرض استثماري بأرباح مضمونة
يستخدم المحتال وعودًا بعوائد مرتفعة أو مضمونة لدفع الضحية إلى تحويل أموال إلى حساب أو منصة غير موثوقة.
5. انتحال صفة جهة حكومية
قد يزعم المرسل وجود غرامة أو مستحقات مالية أو خدمة حكومية تحتاج إلى تأكيد عاجل، ثم يطلب الدفع أو إدخال معلومات شخصية.
لماذا يعد رمز التحقق OTP حساسًا؟
يستخدم رمز التحقق لمرة واحدة ضمن إجراءات المصادقة على الدخول أو بعض العمليات المالية، وقد يؤدي كشفه إلى تسهيل تنفيذ إجراء لم يقصده صاحب الحساب.
لكن الرمز ليس الأداة الوحيدة التي يعتمد عليها المحتال؛ إذ قد يحاول أيضًا الحصول على موافقة المستخدم من داخل التطبيق المصرفي، أو تسجيل جهاز جديد، أو تغيير بيانات الدخول.
ولهذا يجب قراءة تفاصيل أي إشعار مصادقة بعناية، بما يشمل قيمة العملية واسم المستفيد والغرض منها عندما تكون هذه المعلومات متاحة.
وإذا وصل رمز تحقق أو طلب موافقة دون أن يكون المستخدم قد بدأ عملية بنفسه، فعليه عدم مشاركته أو الموافقة عليه، ومراجعة البنك عبر قنواته الرسمية.
لا تشارك كلمة المرور أو رمز التحقق مع شخص اتصل بك، حتى لو ادعى أنه موظف في البنك أو قسم مكافحة الاحتيال. ولا توافق على عملية داخل التطبيق المصرفي ما لم تكن أنت من بدأها وتحققت من تفاصيلها.
هل يكفي وجود HTTPS لإثبات أن الموقع آمن؟
لا. ظهور رمز القفل أو استخدام اتصال مشفر لا يعني أن الموقع تابع للبنك الحقيقي، لأن المواقع الاحتيالية قد تستخدم شهادات تشفير أيضًا.
والأهم هو التأكد من اسم النطاق الصحيح، وتجنب فتح الروابط المصرفية التي تصل في رسائل غير متوقعة.
ويفضل الدخول إلى الخدمات البنكية من خلال التطبيق الرسمي المثبت مسبقًا أو كتابة عنوان البنك المعروف مباشرة في المتصفح، بدل الاعتماد على رابط يرسله شخص مجهول.
ماذا تفعل إذا ضغطت على رابط احتيالي؟
تختلف الخطوات المناسبة بحسب ما حدث بعد فتح الرابط.
إذا فتحت الصفحة فقط: أغلقها دون إدخال بيانات، وتجنب تنزيل أي ملفات أو منح أذونات غير ضرورية.
إذا أدخلت كلمة المرور: غيّرها فورًا عبر التطبيق أو الموقع الرسمي، وراجع إعدادات الأمان والأجهزة المرتبطة بالحساب.
إذا شاركت بيانات البطاقة أو رمز التحقق: اتصل بالبنك فورًا باستخدام رقمه الرسمي، واطلب اتخاذ الإجراءات المناسبة لحماية البطاقة والحساب.
إذا حدث تحويل غير مصرح به: أبلغ البنك فورًا، واحتفظ بالرسائل والتوقيتات وأرقام العمليات، وقدم بلاغًا للجهات المختصة وفق الإجراءات المعمول بها في بلدك.
ولا ينبغي انتظار ظهور خسارة مالية قبل إبلاغ البنك إذا كانت بيانات حساسة قد كُشفت بالفعل.
هل يمكن استرداد الأموال بعد الاحتيال؟
يعتمد احتمال استرداد الأموال على طبيعة العملية، وسرعة الإبلاغ، والإجراءات المصرفية والتنظيمية المطبقة، وما إذا كان بالإمكان إيقاف التحويل أو تتبع الأموال.
ولا يمكن ضمان الاسترداد في جميع الحالات، لكن سرعة التواصل مع البنك قد تساعد على تقليل الضرر أو اتخاذ إجراءات قبل اكتمال بعض العمليات.
كما ينبغي الحذر من أشخاص يعرضون استرداد الأموال المسروقة مقابل رسوم مسبقة، لأن ذلك قد يمثل محاولة احتيال جديدة تستهدف الضحية نفسها.
هل يتحمل البنك مسؤولية حماية العميل؟
تتضمن الأطر التنظيمية المصرفية في دول الخليج متطلبات لحماية العملاء ومكافحة الاحتيال، من بينها التحقق من الهوية ومراقبة المعاملات غير المعتادة وتوفير قنوات للإبلاغ.
وفي الإمارات، تلزم قواعد مصرف الإمارات المركزي المؤسسات المالية المرخصة بتطبيق آليات للوقاية من الاحتيال واكتشافه، والتعامل مع الحوادث الأمنية وفق المتطلبات التنظيمية.
وفي السعودية، تتضمن ضوابط مكافحة الاحتيال المالي متطلبات تتعلق بالمصادقة متعددة العوامل ومراقبة العمليات عالية المخاطر.
ولا تعني هذه الالتزامات أن البنك يتحمل تلقائيًا جميع الخسائر في كل واقعة؛ إذ تتحدد المسؤولية بحسب الوقائع والأنظمة وشروط الخدمة ونتائج التحقيق.
كيف تحمي حسابك البنكي؟
- لا تشارك رموز التحقق أو كلمات المرور أو الرقم السري للبطاقة.
- استخدم التطبيق الرسمي للبنك بدل روابط الرسائل.
- فعّل الإشعارات الفورية للعمليات المالية.
- راجع اسم المستفيد وقيمة العملية قبل الموافقة على أي دفع.
- حدّث نظام الهاتف والتطبيقات من المتاجر الرسمية.
- لا تثبت تطبيقات للتحكم عن بُعد بناءً على تعليمات متصل مجهول.
- تحقق من عروض الاستثمار والتوظيف عبر الجهات الرسمية.
- أبلغ البنك فورًا عن أي نشاط أو رسالة مشبوهة.
أسئلة شائعة عن الاحتيال البنكي
هل يمكن سرقة الحساب البنكي بمجرد استقبال رسالة واتساب؟
استقبال الرسالة وحده لا يعني سرقة الحساب. ويزداد الخطر عندما يكشف المستخدم بيانات حساسة أو يوافق على عملية احتيالية أو يثبت برنامجًا ضارًا.
هل يحق لموظف البنك طلب رمز التحقق؟
لا ينبغي مشاركة رمز التحقق مع شخص يتصل بك أو يراسلك ويدعي أنه موظف بنك. تحقق من أي طلب عبر القنوات الرسمية المستقلة.
كيف أعرف أن رابط البنك مزيف؟
قد يحتوي الرابط المزيف على اسم نطاق مختلف أو حروف إضافية أو صياغة غير معتادة. والأكثر أمانًا هو فتح تطبيق البنك الرسمي أو إدخال عنوانه المعروف مباشرة.
ماذا أفعل إذا أعطيت المحتال رمز التحقق؟
اتصل بالبنك فورًا، واطلب تأمين الحساب ومراجعة العمليات والأجهزة المرتبطة به، ثم اتبع تعليماته بشأن تغيير بيانات الدخول أو إيقاف البطاقة.
هل رسائل شركات التوصيل كلها احتيالية؟
لا. لكن يجب التحقق من أي طلب دفع غير متوقع عبر موقع شركة التوصيل أو تطبيقها الرسمي، وعدم إدخال بيانات البطاقة عبر رابط مجهول.
الوعي الرقمي خط الدفاع الأول
تكشف أساليب الاحتيال المالي أن المجرمين لا يحتاجون دائمًا إلى اختراق أنظمة مصرفية معقدة؛ فقد يكفي إقناع الضحية بأن رسالة مزيفة صادرة عن جهة موثوقة.
ومع اتساع استخدام الخدمات المصرفية الرقمية في الخليج، تصبح حماية الحسابات مسؤولية مشتركة بين المؤسسات المالية التي تطور أنظمة الكشف والحماية، والمستخدمين الذين يتحققون من الرسائل والروابط قبل اتخاذ أي إجراء.
وتبقى القاعدة الأكثر أهمية بسيطة: لا تسمح لرسالة عاجلة أو مكالمة مفاجئة بأن تدفعك إلى الكشف عن بياناتك المالية أو الموافقة على عملية لم تبدأها بنفسك.
الخلاصة
تستهدف عمليات الاحتيال البنكي المستخدمين عبر واتساب والمكالمات والرسائل والمواقع المزيفة، مستغلة الثقة والخوف والاستعجال للحصول على بيانات الحسابات أو الموافقة على تحويلات مالية. وتؤكد إرشادات الجهات المصرفية في الخليج أهمية عدم مشاركة رموز التحقق، والتحقق من هوية المتصل عبر القنوات الرسمية، والإبلاغ السريع عند الاشتباه بأي محاولة احتيال.
نداء الوطن | التكنولوجيا والأمن المالي
